
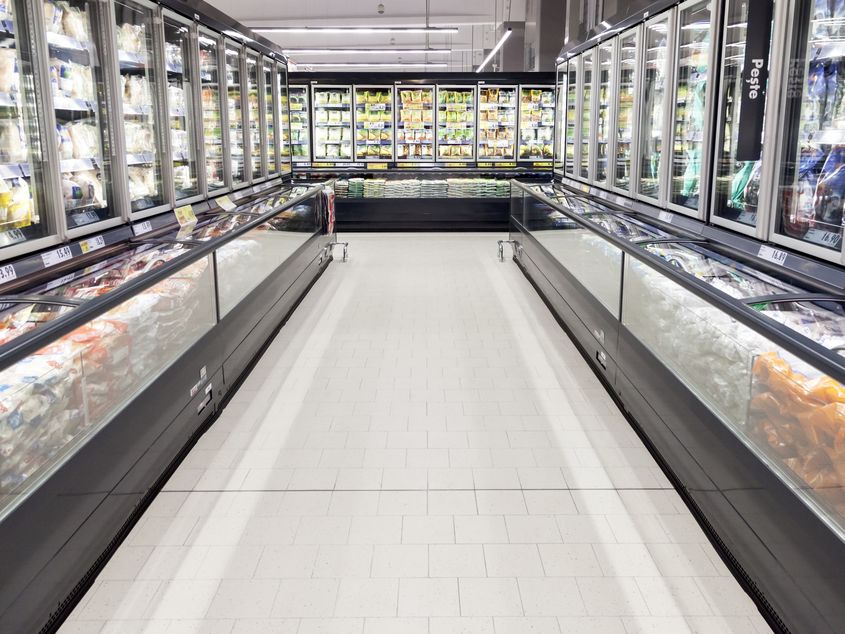
În noaptea dintre 1 și 2 noiembrie, sistemele de refrigerare ale unui lanț comercial din România au fost vizate de un atac cibernetic. Incidentul a provocat încălzirea frigiderelor din șase magazine, fapt ce a compromis calitatea produselor expuse. Deși identitatea retailerului afectat din România nu a fost făcută publică, evenimentul face parte dintr-o serie de atacuri coordonate care au lovit lanțul alimentar la nivel european.
Probleme similare au fost raportate în cel puțin alte nouă țări europene în aceeași noapte, conform informațiilor furnizate de AFP. Cele mai multe incidente au avut loc în Belgia și Luxemburg, unde aproximativ 40 de supermarketuri Delhaize au fost afectate, urmate de grupul Carrefour, care a raportat probleme în 15 magazine. În Portugalia, grupul Mosqueteiros, proprietarul lanțului Intermarché, a confirmat incidente la șapte magazine, indicând faptul că ținta a fost un furnizor extern care administra sistemul de refrigerare.
Metoda de atac a fost identică peste tot, vizând controlul de la distanță al evaporatoarelor, care au fost trecute în modul de dezghețare. Stephan Moelans, șeful firmei care instalează sistemele de refrigerare pentru Delhaize, a explicat acest mecanism. Comisarul european pentru Agricultură, Christophe Hansen, a descris aceste acțiuni ca fiind o încercare deliberată de a perturba lanțul de aprovizionare cu alimente și de a submina încrederea consumatorilor, deși până în prezent nimeni nu și-a asumat atacul.
Directorul DNSC, Dan Cîmpean, a oferit detalii despre vulnerabilitățile din magazinele românești, menționând că dispozitivele de comandă erau conectate la internet prin cartele de telefonie cu adresă fixă. Acestea rula versiuni de software învechite, fiind accesibile direct de oriunde. DNSC a recomandat izolarea incidentului și actualizarea software-ului, precizând că atacul nu s-ar fi extins în restul rețelei IT a retailerului afectat din țara noastră.
Atacurile cibernetice asupra infrastructurii critice și a sistemelor de aprovizionare sunt o amenințare tot mai prezentă în Europa. În octombrie, ministrul francez de Finanțe, Roland Lescure, a raportat că aproximativ 700 din cele 10.000 de supermarketuri din Franța au fost afectate de incidente similare. Această vulnerabilitate a fost cauzată de controllerelor Danfoss din seriile AK-SM și AK-SC, unele dintre acestea fiind produse vechi care nu mai primesc actualizări de software.
Riscul de compromitere afectează nu doar mediul comercial, ci și dispozitivele inteligente din locuințe, precum routerele, camerele de supraveghere sau termostatele. Expertul Dan Cîmpean și alte recomandări subliniază importanța schimbării parolelor implicite și activării actualizărilor automate. Utilizarea unei rețele separate pentru dispozitivele smart și evitarea echipamentelor care nu mai primesc suport software sunt măsuri esențiale pentru a preveni accesul neautorizat în rețelele personale.