

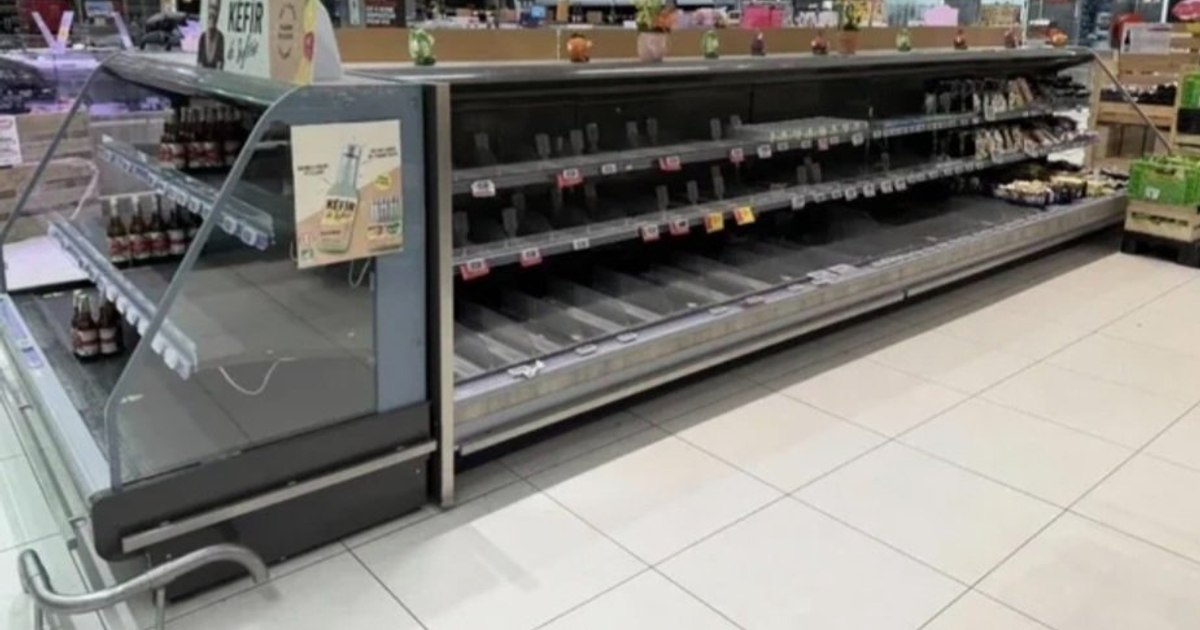
Un atac informatic de amploare a afectat funcționarea sistemelor de refrigerare ale mai multor lanțuri importante de supermarketuri din Franța. Incidentul a pus în pericol siguranța alimentară, forțând numeroase unități comerciale să arunce cantități semnificative de produse proaspete și congelate. Autoritățile franceze monitorizează îndeaproape evoluția crizei de securitate cibernetică, în timp ce investigațiile oficiale au fost demarate pentru a identifica amploarea reală a perturbărilor.
Biroul prim-ministrului Sébastien Lecornu a comunicat pentru Politico că șeful guvernului monitorizează personal situația beenezată. Sébastien Lecornu a solicitat Agenției Naționale pentru Securitatea Sistemelor Informatice (ANSSI) să înceapă imediat investigarea acestui incident grav. Raportările apărute luni în presa franceză sugerează că sute de magazine s-ar putea confrunta cu consecințele acestui atac care a început să afecteze rețelele de distribuție.
Lanțurile Intermarché și Coopérative U au confirmat prin intermediul agenției AFP că au fost printre companiile vizate de atacul cibernetic. Intermarché a subliniat că produsele care nu mai pot fi păstrate în condiții de siguranță vor trebui aruncate de către magazinele afectate. Dominique Schelcher, directorul general al Coopérative U, a confirmat pe platforma X că atacul a vizat instalațiile de producere a frigului din mai multe magazine din rețeaua lor, începând de duminică seara.
Comisarul european pentru agricultură și alimentație, Christophe Hansen, a condamnat incidentul, menționând și grupul Leclerc, cel mai mare lanț de supermarketuri din Franța. Deși Leclerc nu a confirmat public afectarea, investigațiile se concentrează pe o vulnerabilitate identificată în programele furnizate de o companie daneză. Biroul premierului a precizat că ANSSI a identificat această problemă într-un program informatic și a intrat în contact cu firma daneză respectivă.
Agenția franceză ANSSI colaborează activ cu instituții omoloage din alte țări europene, deoarece există riscul ca incidentul să fi afectat și alte state membre. Până în acest moment, compania Danfoss nu a oferit un răspuns la solicitările de comentarii, iar Agenția Uniunii Europene pentru Securitate Cibernetică (ENISA) nu a oferit nici un răspuns oficial. Situația rămâne sub observație europeană din cauza potențialului de propagare a vulnerabilității.
Securitatea infrastructurii critice, inclusiv a sistemelor de gestionare a lanțului frigorific, reprezintă o prioritate majoră în cadrul strategiilor de apărare cibernetică ale Uniunii Europene. Atacurile care vizează furnizori de tehnologie industrială pot avea un efect de domino asupra întregii rețele de aprovizionare alimentare. Monitorizarea coordonată între agențiile naționale și cele europene este esențială pentru limitarea impactului economic și social al unor astfel de breșe de securitate.