

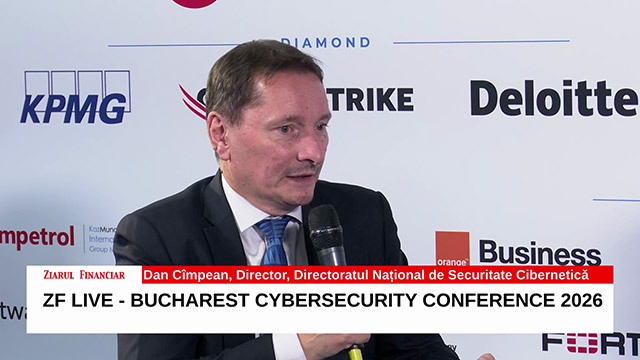
Directoratul Național de Securitate Cibernetică (DNSC) a transmis un avertisment ferm către organizațiile care nu respectă normele impuse de legislația europeană NIS2. Dan Cîmpean, directorul instituției, a subliniat că perioada în care nu se aplicau sancțiuni pentru nerespectarea acestor reguli a fost încheiată. Autoritatea națională a semnalat că, după prima amendă aplicată unei instituții a statului pentru nerespectarea obligației de notificare, pot urma și alte măsuri punitive.
În cadrul evenimentului Bucharest Cybersecurity Conference 2026, Dan Cîmpean a relatat că multe discuții cu lideri de organizații au vizat aspecte financiare rather decât securitatea. Directorul DNSC a menționat că a primit în mod repetat întrebări directe referitoare la valoarea amenzilor ce pot fi aplicate în cazul neconformării. Această atitudine indică faptul că prioritatea unor conducători nu a fost protejarea datelor sau reducerea riscurilor de incidente cibernetice, ci evitarea costurilor cauzate de sancțiuni.
Deși instituția preferă să evidențieze succesele în domeniul securității, amenzile vor fi utilizate ca instrument de reglementare dacă este necesar. Dan Cîmpean a declarat că DNSC este hotărâtă să aplice sancțiuni fără nicio ezitare pentru a îmbunătăți situația securității cibernetice la nivel de organizație, de sector sau la nivel național. Utilizarea argumentului sancțiunilor este văzută ca o necesitate pentru a forța adoptarea unor măsuri de protecție mai riguroase.
Supravegherea asupra entităților monitorizate de către DNSC urmează să experimenteze o creștere masivă în perioada următoare. La finalul anului 2025, directoratul avea sub supraveghere 644 de entități esențiale și 34 de entități importante. Conform raportului anual al instituției, numărul entităților care trebuie să respecte normele de securitate va depăși pragul de 3.000 de unități în cursul anului 2026, ceea ce va crește presiunea asupra conformității.
Evenimentul Bucharest Cybersecurity Conference 2026, unde au fost făcute aceste declarații, a fost organizat de directorat la București. Conferința a avut ca partener principal compania Bitdefender, un actor global important în industria de cybersecurity. Discuțiile de la acest forum au pus accent pe necesitatea unei abordări proactive în gestionarea riscurilor digitale într-un peisaj tehnologic în continuă schimbare, unde vulnerabilitățile pot afecta infrastructurile vitale ale țării.
Implementarea directivei NIS2 reprezintă un efort de armonizare a standardelor de securitate cibernetică la nivelul Uniunii Europene. Această legislație impune obligații stricte de notificare a incidentelor și de implementare a măsurilor de gestionare a riscurilor pentru sectoarele critice. Obiectivul principal este consolidarea rezilienței digitale a economiei și a serviciilor publice împotriva atacurilor cibernetice tot mai sofisticate care vizează infrastructurile esențiale.