

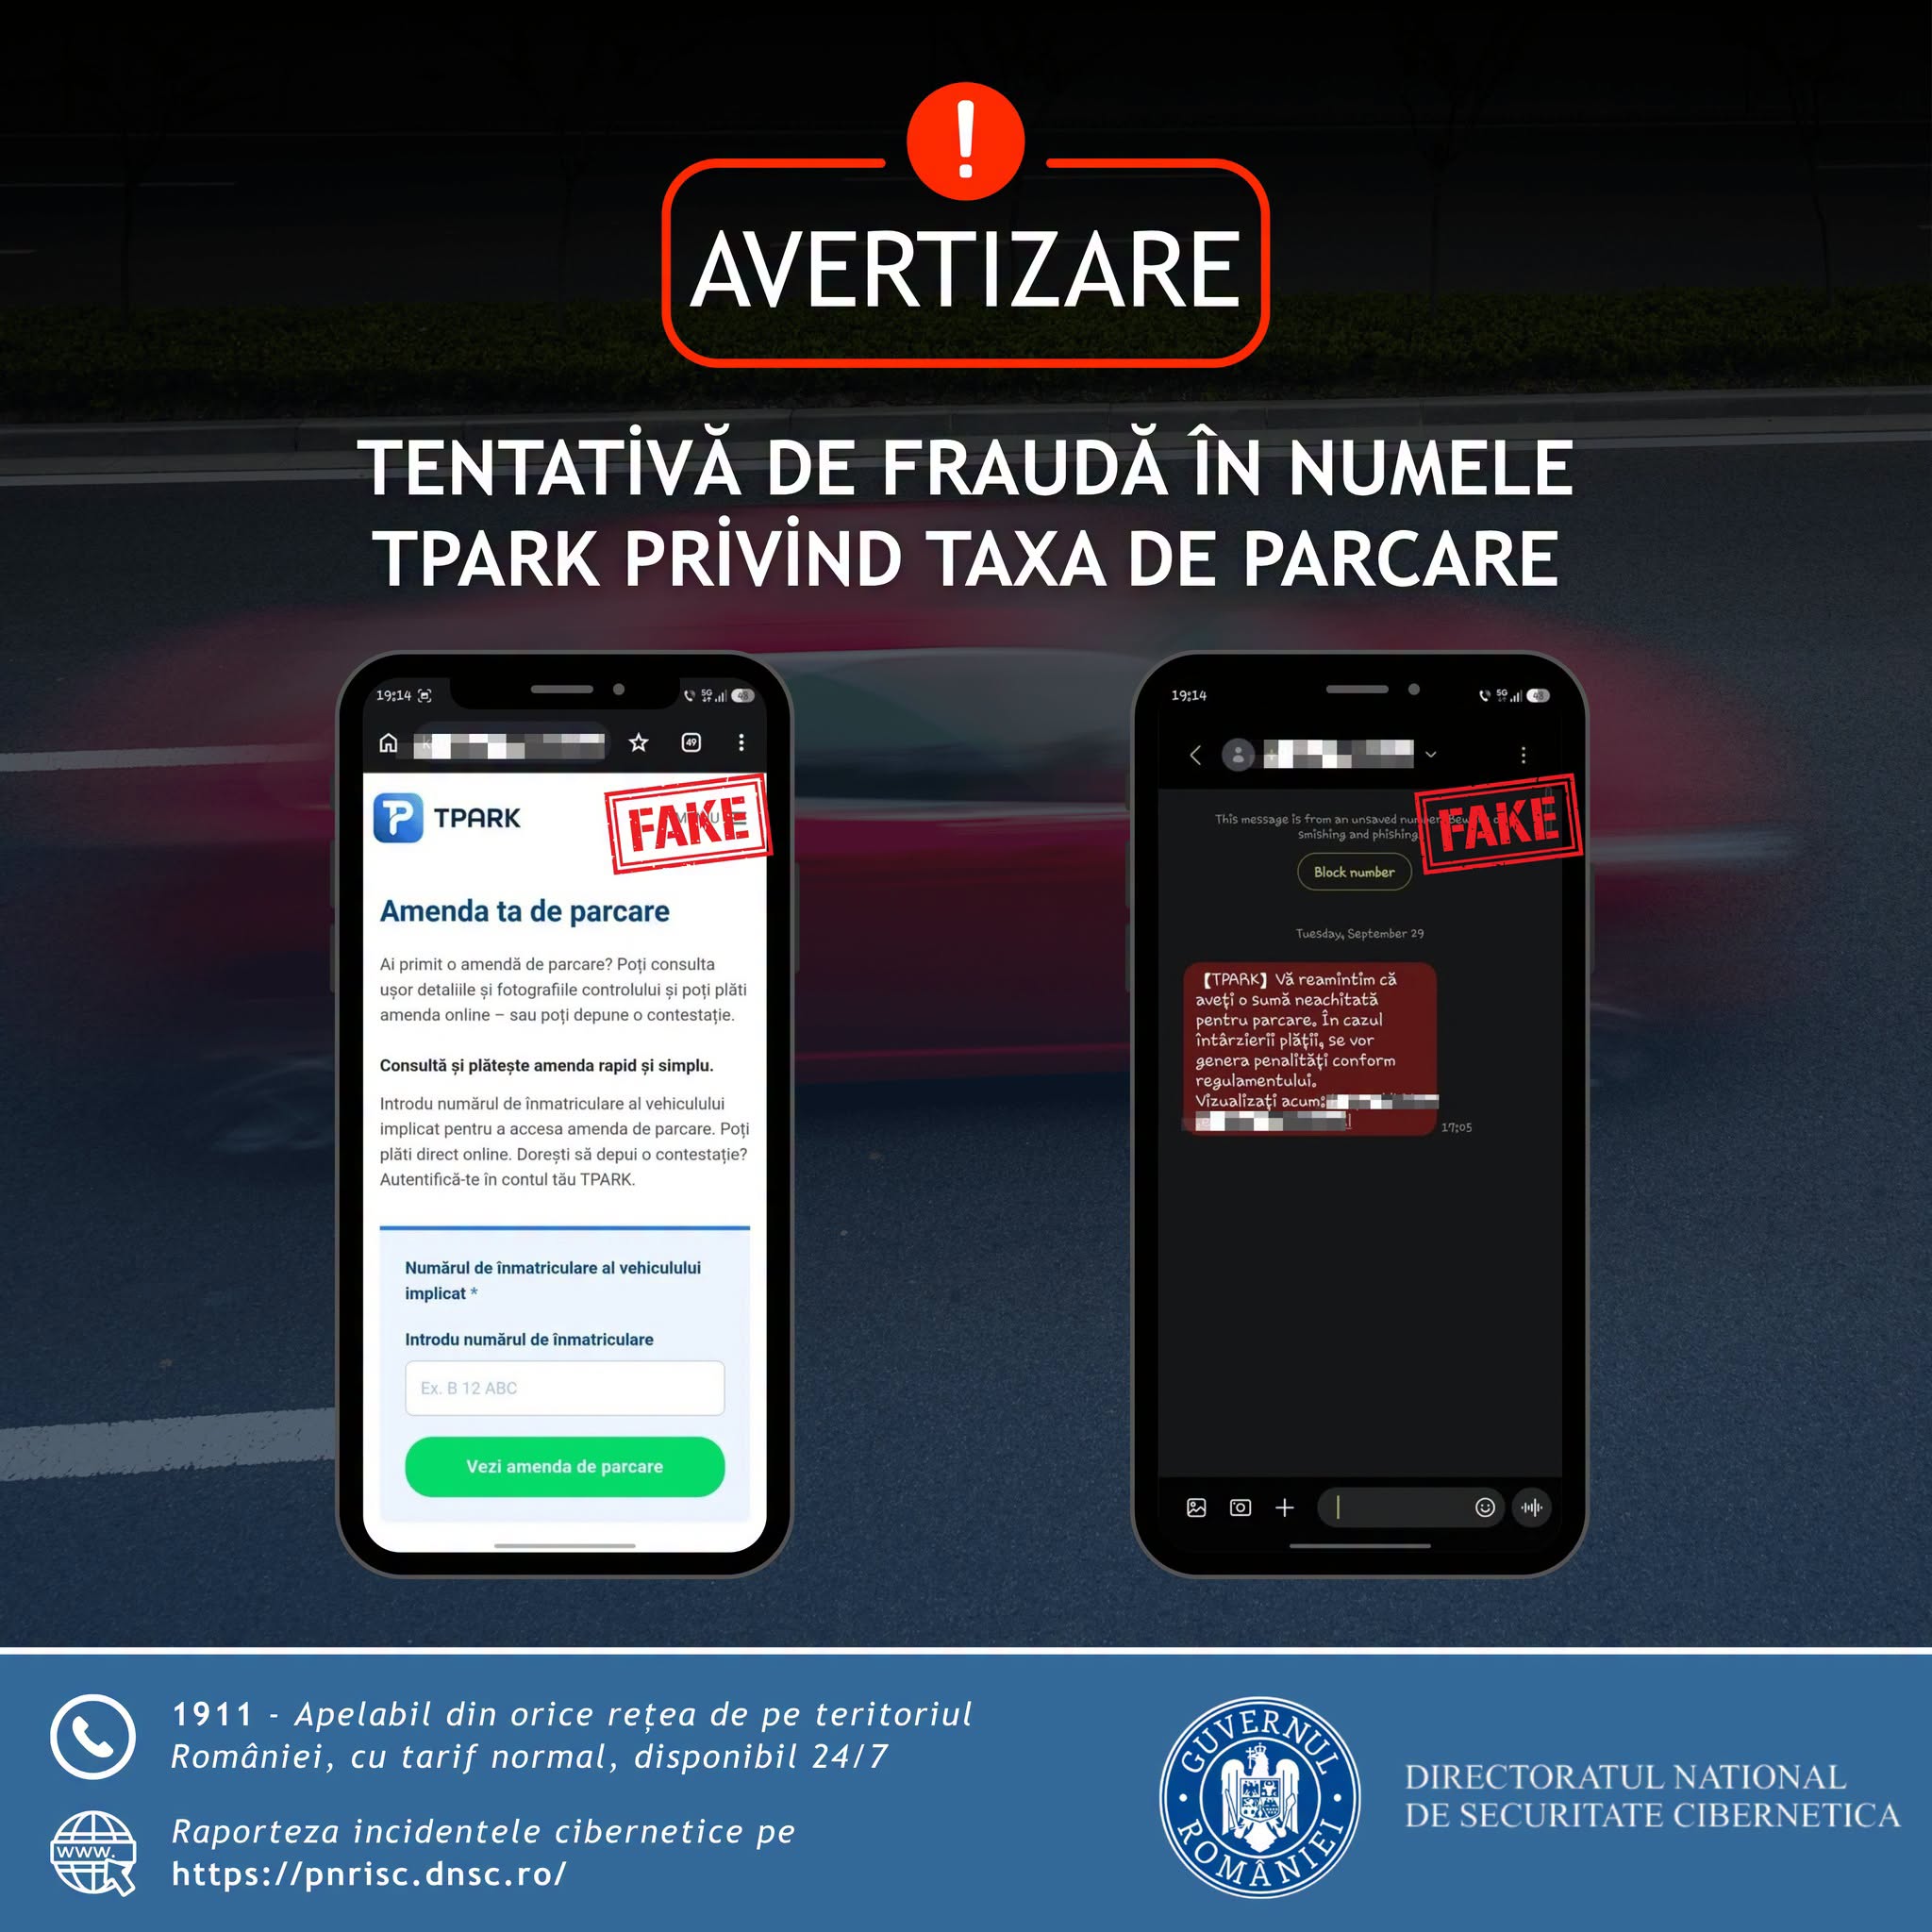
Directoratul Național de Securitate Cibernetică (DNSC) a emis un avertisment oficial privind o nouă metodă de fraudă care vizează utilizatorii aplicației TPARK. Atacatorii transmit mesaje SMS false prin care pretind că există o sumă neachitată pentru parcare, încercând astfel să inducă în eroare persoanele care primesc aceste comunicări. Scopul principal al acestui tip de atac este obținerea unor date financiare sau personale prin intermediul unor pagini web care imită serviciul legitim.
Mesajele frauduloase sunt concepute pentru a crea o stare artificială de urgență, susținând că aplicarea unor penalități este iminentă dacă plata nu este efectuată imediat. Pentru a verifica și achita presupusa amendă, utilizatorii sunt îndemnați să acceseze un link fraudulos inclus direct în textul SMS-ului. Specialiștii au observat că aceste mesaje provin de la un număr necunoscut, iar linkul furnizat nu direcționează utilizatorul către platforma oficială a serviciului TPARK.
Pagina web accesată prin intermediul linkului malițios este construită pentru a imita identitatea vizuală a aplicației TPARK, utilizând logo-ul și elemente grafice similare pentru a câștiga încrederea victimelor. În procesul de înșelare, utilizatorului i se solicită introducerea numărului de înmatriculare al autovehiculului, sub pretextul verificării amenzii de parcare. După această etapă, persoana este direcționată către un proces de plată fraudulos, menit să extragă resurse financiare.
Reprezentanții DNSC subliniază că utilizarea unor formulări precum „sumă neachitată” sau „penalități” este o strategie deliberată pentru a determina victima să acționeze rapid, fără a verifica autenticitatea mesajului. Autoritățile recomandă evitarea accesării link-urilor primite prin SMS pentru plata unor datorii și verificarea riguroasă a domeniului site-ului înainte de introducerea oricăror date personale sau bancare. Serviciile TPARK trebuie accesate exclusiv prin canalele oficiale, prin introducerea manuală a adresei în browser.
În cazul în care un utilizator a furnizat deja datele cardului pe un astfel de site suspect, DNSC recomandă contactarea imediată a băncii pentru blocarea instrumentului de plată. Este necesară verificarea eventualelor tranzacții neautorizate care ar fi putut fi efectuate. Tentativele de fraudă pot fi raportate către DNSC prin utilizarea formularului disponibil pe site-ul lor oficial sau prin apelarea numărului de telefon 1911.
Securitatea cibernetică rămâne o prioritate constantă în gestionarea riscurilor digitale, având în vedere creșterea numărului de atacuri de tip phishing. Autoritățile de reglementare și instituțiile de securitate monitorizează continuu noile tipare de fraudă care apar pe piața serviciilor digitale. Protecția datelor personale și a tranzacțiilor bancare depinde în mare măsură de atenția utilizatorilor la detaliile tehnice ale comunicărilor primite prin canalele de comunicare mobile.