

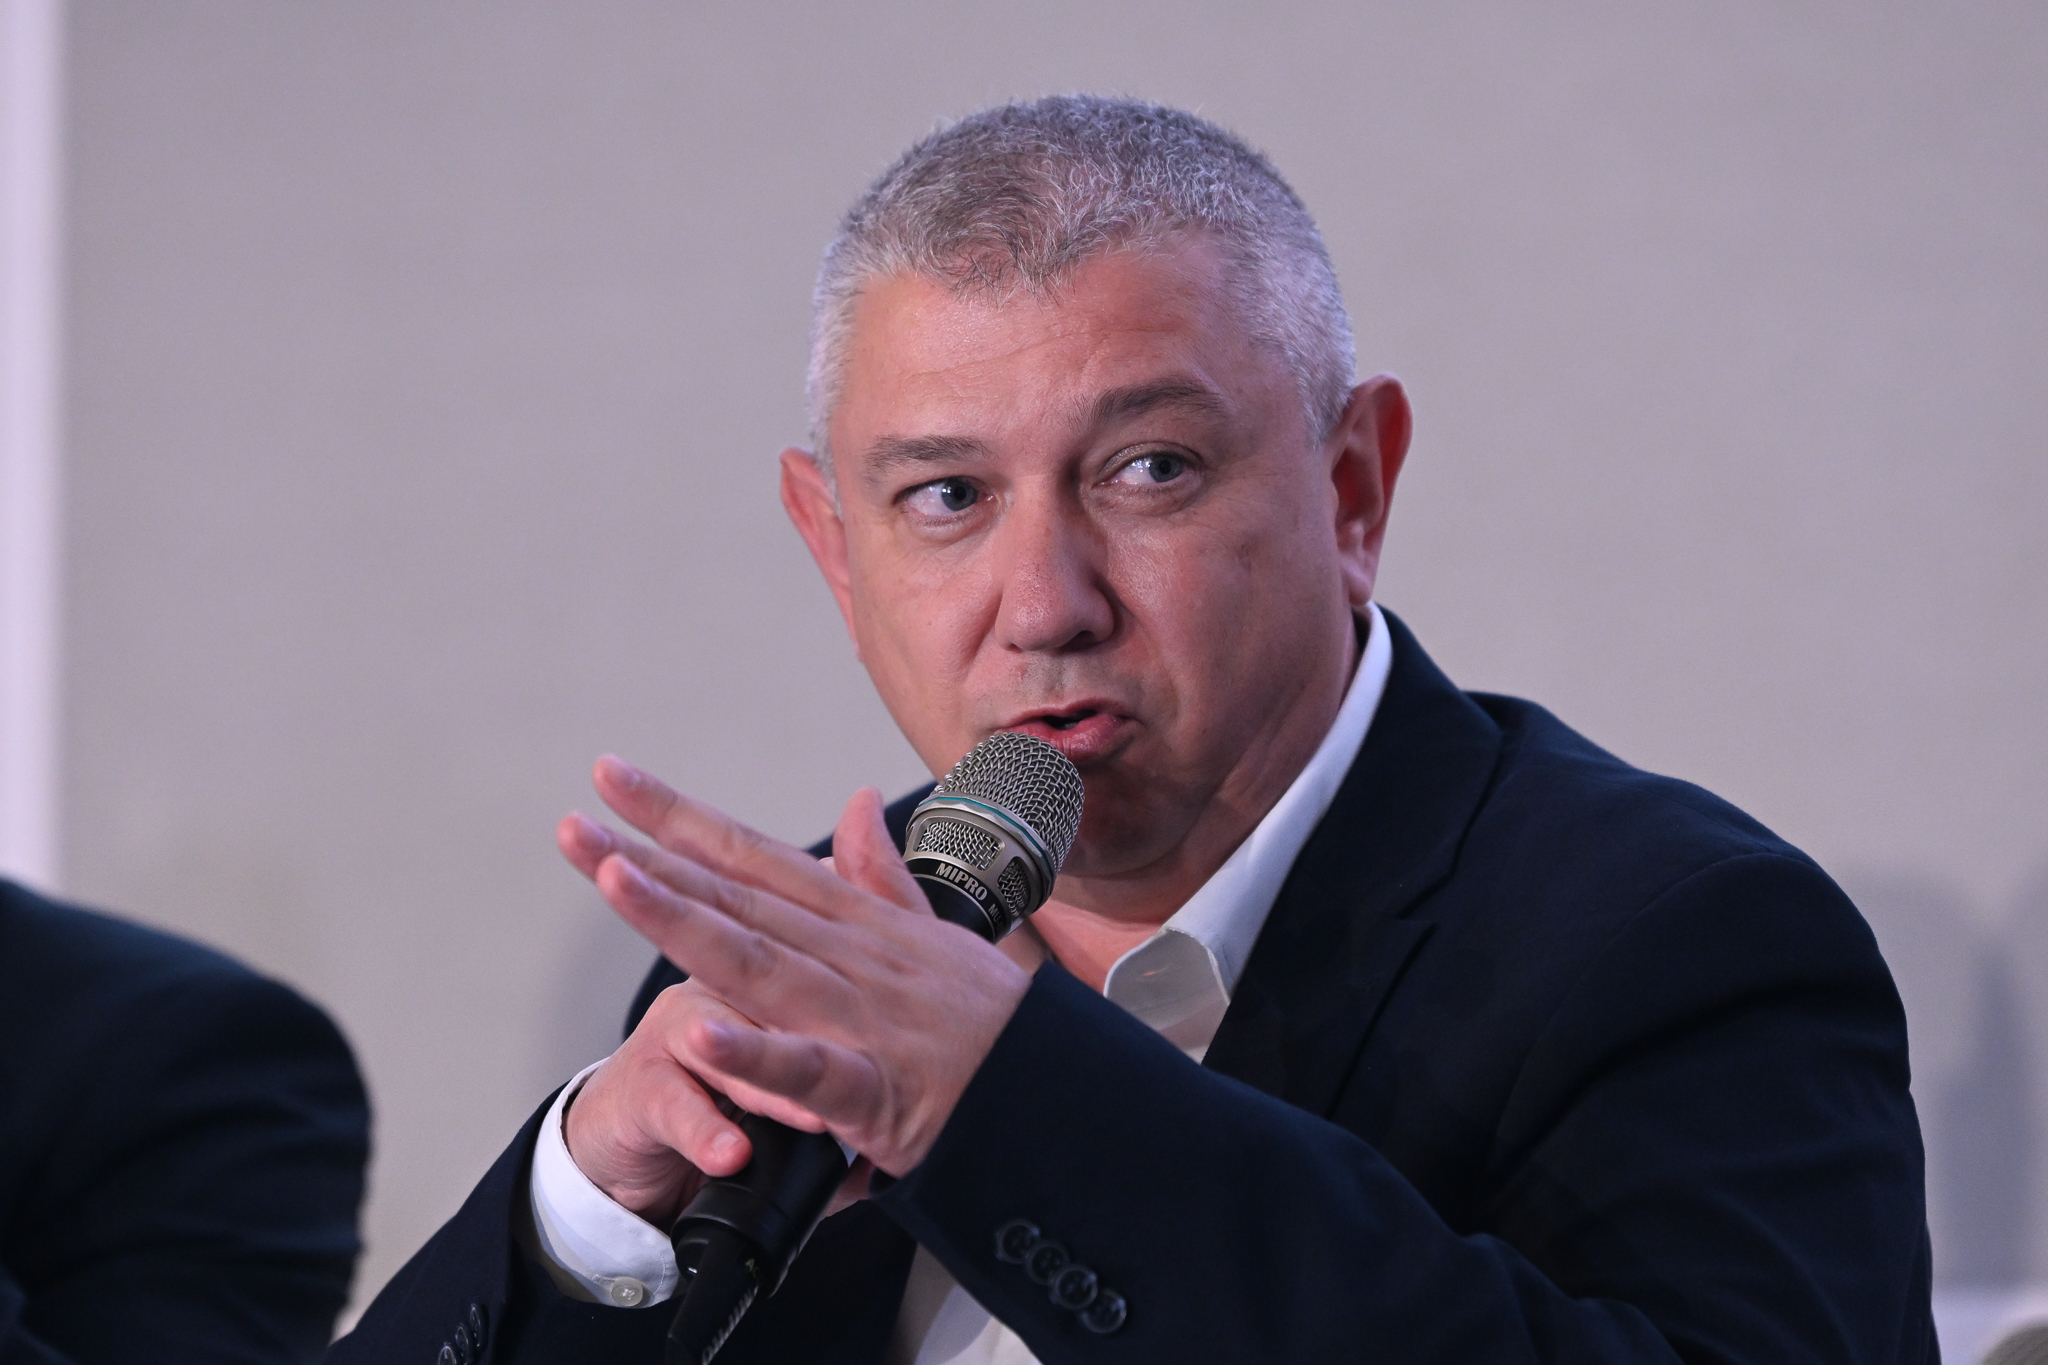
Atacurile de tip DDoS au devenit principala metodă de agresiune cibernetică asupra instituțiilor financiare de mari dimensiuni, conform declarațiilor lui Bogdan Toma. Chief Technology Officer al BRD - Groupe Société Générale a explicat, în cadrul conferinței ZF & Orange Business - Reziliența operațională: de la panică la control, că aceste atacuri vizează supraîncărcarea serviciilor pentru a bloca accesul utilizatorilor. Această strategie este utilizată deoarece infrastructurile mari sunt prea complexe pentru a fi sparte rapid de atacatori.
Logica din spatele acestor acțiuni este una bazată pe eficiență și simplitate, conform descrierii oferite de Bogdan Toma. În loc să încerce penetrarea unor sisteme complexe, care ar necesita un timp considerabil, atacatorii aleg să oprească traficul de business. Această abordare este considerată cea mai la îndemână metodă de a lovi o instituție financiară, profitând de extinderea zonei online, care devine un domeniu extrem de atractiv pentru agenții malițioși.
Statutul de bancă sistemică și integrarea în infrastructurile critice naționale influențează direct modul în care sunt gestionate resursele de protecție. Bogdan Toma a menționat că BRD investește foarte mult în securitate pentru a asigura un nivel de protecție corespunzător envergii businessului. De asemenea, faptul că banca face parte dintr-un grup internațional ajută la limitarea riscurilor, deoarece sistemele, procesele și echipele de securitate sunt distribuite la nivel global.
Protecția clienților este asigurată printr-un lanț tehnologic care acoperă tot parcursul datelor, de la aplicația mobilă până la sistemele de core ale băncii. Bogdan Toma a subliniat importanța utilizării mai multor tipuri de tehnologii simultan, evitând dependența de o singură soluție. Acest proces include criptarea datelor atât în momentul stocării, cât și în timpul tranzitului, asigurând integritatea informațiilor între dispozitivele utilizatorilor și sistemele interne ale băncii.
Impactul incidentelor de securitate este minimizat datorită structurii de grup, ceea ce a permis băncii să gestioneze situațiile fără episoade extrem de grave. Bogdan Toma a precizat că distribuția regională și globală a proceselor de securitate schimbă perspectiva asupra vulnerabilităților locale. Pe lângă măsurile tehnice, banca utilizează și pop-up-uri de avertizare în aplicații, parte a unui efort educațional comun pentru a crește nivelul de siguranță al clienților.
Securitatea cibernetică rămâne o prioritate majoră în contextul în care instituțiile financiare sunt considerate piloni ai stabilității economice. În România, protecția infrastructurilor critice este un subiect de interes strategic, fiind strâns legată de capacitatea sistemului bancar de a rezista atacurilor care pot afecta circulația capitalului. Menținerea rezilienței operaționale este esențială pentru prevenirea blocajelor care ar putea genera panică în rândul consumatorilor de servicii financiare.