

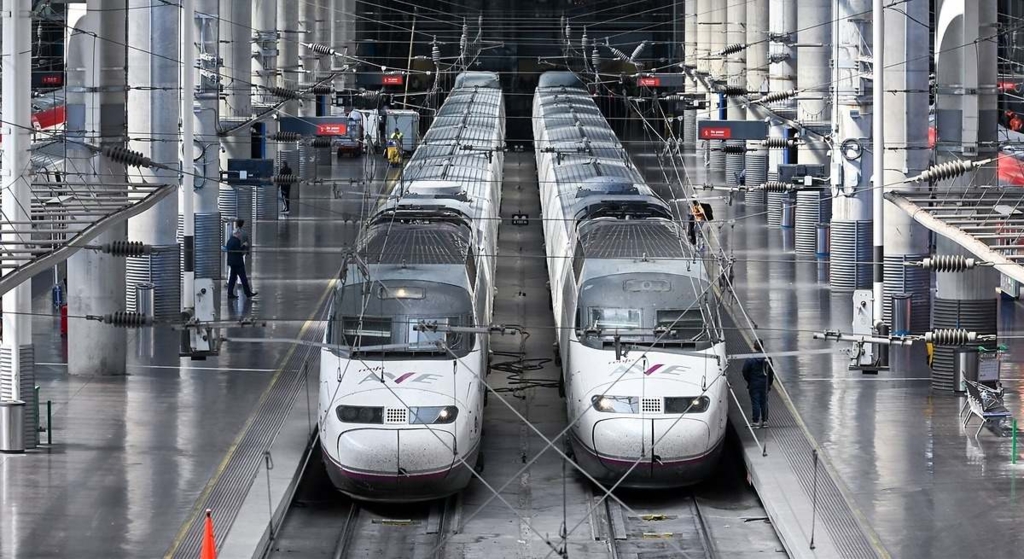
Operatorul feroviar național din Spania, Renfe, a anunțat că a fost victima unui atac cibernetic prin care au fost accesate date ale unor utilizatori. Incidentul a compromis informații precum nume și adrese de e-mail, însă compania a subliniat că nu există dovezi privind accesarea datelor bancare sau a altor informații financiare sensibile. Breșa de securitate a afectat anumite categorii de clienți, dar serviciile feroviare au continuat să funcționeze normal, fără întreruperi în operațiunile de transport.
Sursa incidentului a fost identificată în serverele administratorului infrastructurii feroviare spaniole, Adif, care fuseseră compromise anterior și erau interconectate cu sistemele companiei Renfe. Atacatorii au reușit să acceseze informații limitate, însă operatorul a precizat că nu există dovezi concludente că aceste date au fost făcute publice. De asemenea, compania a asigurat publicul că metodele de plată, actele de identitate sau alte date deosebit de sensibile nu au fost afectate de această breșă.
Conform informațiilor furnizate de cotidianul El Mundo, o organizație infracțională ar fi utilizat un sistem similar cu tehnologia de inteligență artificială dezvoltată de compania Anthropic pentru a ataca site-ul Adif. Atacul ar fi durat mai multe zile, site-ul administratorului infrastructurii fiind indisponibil vineri seară. Acesta ar putea reprezenta primul atac cibernetic asupra site-ului unei companii publice spaniole realizat, conform informațiilor disponibile, cu ajutorul inteligenței artificiale, provocând o breșă semnificativă.
Ancheta indică faptul că atacatorii ar fi sustras aproximativ 500 GB de date, deși o purtătoare de cuvânt de la Renfe nu a oferit detalii despre numărul exact de utilizatori afectați sau momentul precis al breșei. Cotidianul La Razón a menționat, citând surse apropiate anchetei, că modul de operare indică implicarea unui grup străin. Totuși, până în acest moment, nu au fost prezentate informații publice care să permită identificarea grupului sau a țării de origine a atacatorilor.
Evenimentul a fost precedat de mai multe săptămâni de tentative de atac care au fost detectate și blocate cu succes de către sistemele de securitate. Renfe, un operator de amploare care a transportat peste 531 de milioane de pasageri anul trecut, gestionează un flux masiv de date, ceea ce face ca securitatea sistemelor să fie critică. Deși atacul a fost de amploare, accentul s-a pus pe protejarea integrității serviciilor de transport, care nu au fost afectate.
Acest incident reflectă o preocupare globală crescută privind utilizarea instrumentelor avansate de inteligență artificială în activitățile de hacking. Autoritățile și companiile de securitate cibernetică au avertizat constant asupra riscurilor, după ce au apărut incidente de hacking care au implicat modele de inteligență artificială dezvoltate de OpenAI sau de Anthropic. Evoluția tehnologică permite acum grupurilor infracționale să utilizeze tehnologii complexe pentru a compromite infrastructurile critice ale statelor.