

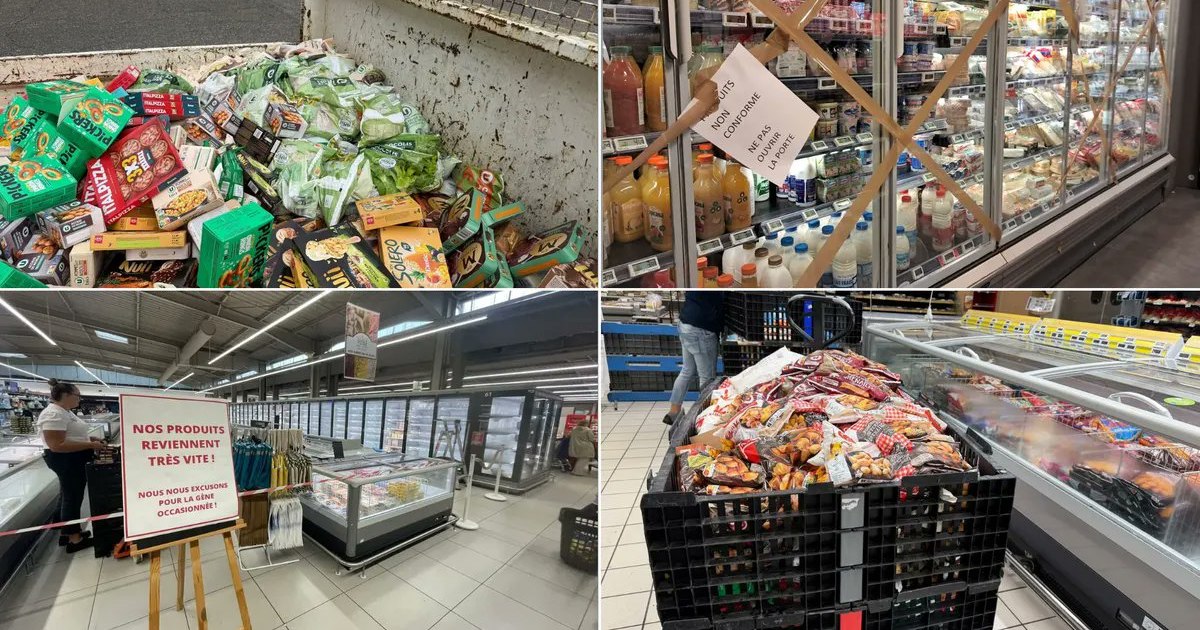
Un atac cibernetic fără precedent a vizat sute de supermarketuri din Franța, reușind hackerii să controleze de la distanță temperaturile din frigidere. Această breșă de securitate a dus la creșterea temperaturii echipamentelor de refrigerare până la 50 de grade Celsius, fapt ce a provocat pierderi masive de alimente și chiar incendii. Suspicțiunile de sabotare se extind acum și către lanțurile comerciale din Olanda și Belgia, ridicând alerta la nivel european.
Printre marile lanțuri de magazine afectate în Franța se numără Intermarche, unde aproximativ 150 de locații au avut frigiderele încălzite timp de șase ore, precum și Carrefour, cu 80 de magazine lovite. De asemenea, rețeaua Monoprix a raportat afectarea a 5% din magazinele sale, în timp ce și Coopérative U a fost vizată de acest incident. Cel mai mare lanț de supermarketuri din țară, E Leclerc, a suferit de asemenea, după ce hackerii au declanșat de la distanță dezghețarea forțată a sistemelor de răcire.
Parchetul din Paris a confirmat că atacul la scară largă a afectat echipamentele conectate din numeroase magazine alimentare importante. În acest context, Prim-ministrul Sébastien Lecornu a solicitat agenției naționale de securitate cibernetică a Franței, ANSSI, să înceapă o investigație oficială. Autoritățile franceze se coordonează cu partenerii europeni pentru a verifica dacă și alte țări sunt în pericol, încercând să determine dacă alte firme din Franța sunt vulnerabile la același tip de atac.
Directorul general al Intermarche, Thierry Cotillard, a estimat că pagubele naționale pot ajunge la zeci de milioane de euro într-o singură zi. Pe partea de protecție a consumatorilor, Les Mousquetaires, care deține Intermarché, a anunțat că a fost obligată să arunce toate alimentele pentru a evita riscurile de sănătate. Dominique Schelcher, directorul executiv al Coopérative U, a descris gravitatea incidentului ca fiind extremă și fără precedent, subliniind vizarea echipamentelor esențiale pentru aprovizionarea francezilor.
Investigațiile preliminare ale ANSSI au identificat o vulnerabilitate în software-ul furnizat de compania daneză Danfoss, mai exact în controlerul AK-SM 800A. Reprezentanții Danfoss au confirmat că unitățile afectate rulau un software depășit, recomandând clienților actualizarea constantă a sistemelor. În Olanda, compania Ahold Delhaize a raportat probleme de securitate în rețeaua sa, afectând magazinul Albert Heijn, unde aplicația online și sistemul de livrare au fost indisponibile, iar etichetele electronice afișau informații eronate.
Acest incident de amploare intervine într-un moment de creștere a îngrijorărilor privind vulnerabilitatea infrastructurii critice europene în fața atacurilor hibride. Recent, președintele francez Emmanuel Macron a ordonat implementarea unor măsuri specifice pentru protejarea infrastructurii naționale împotriva unor astfel de acțiuni coordonate, care pot provoca haos în sectoarele esențiale ale societății.