

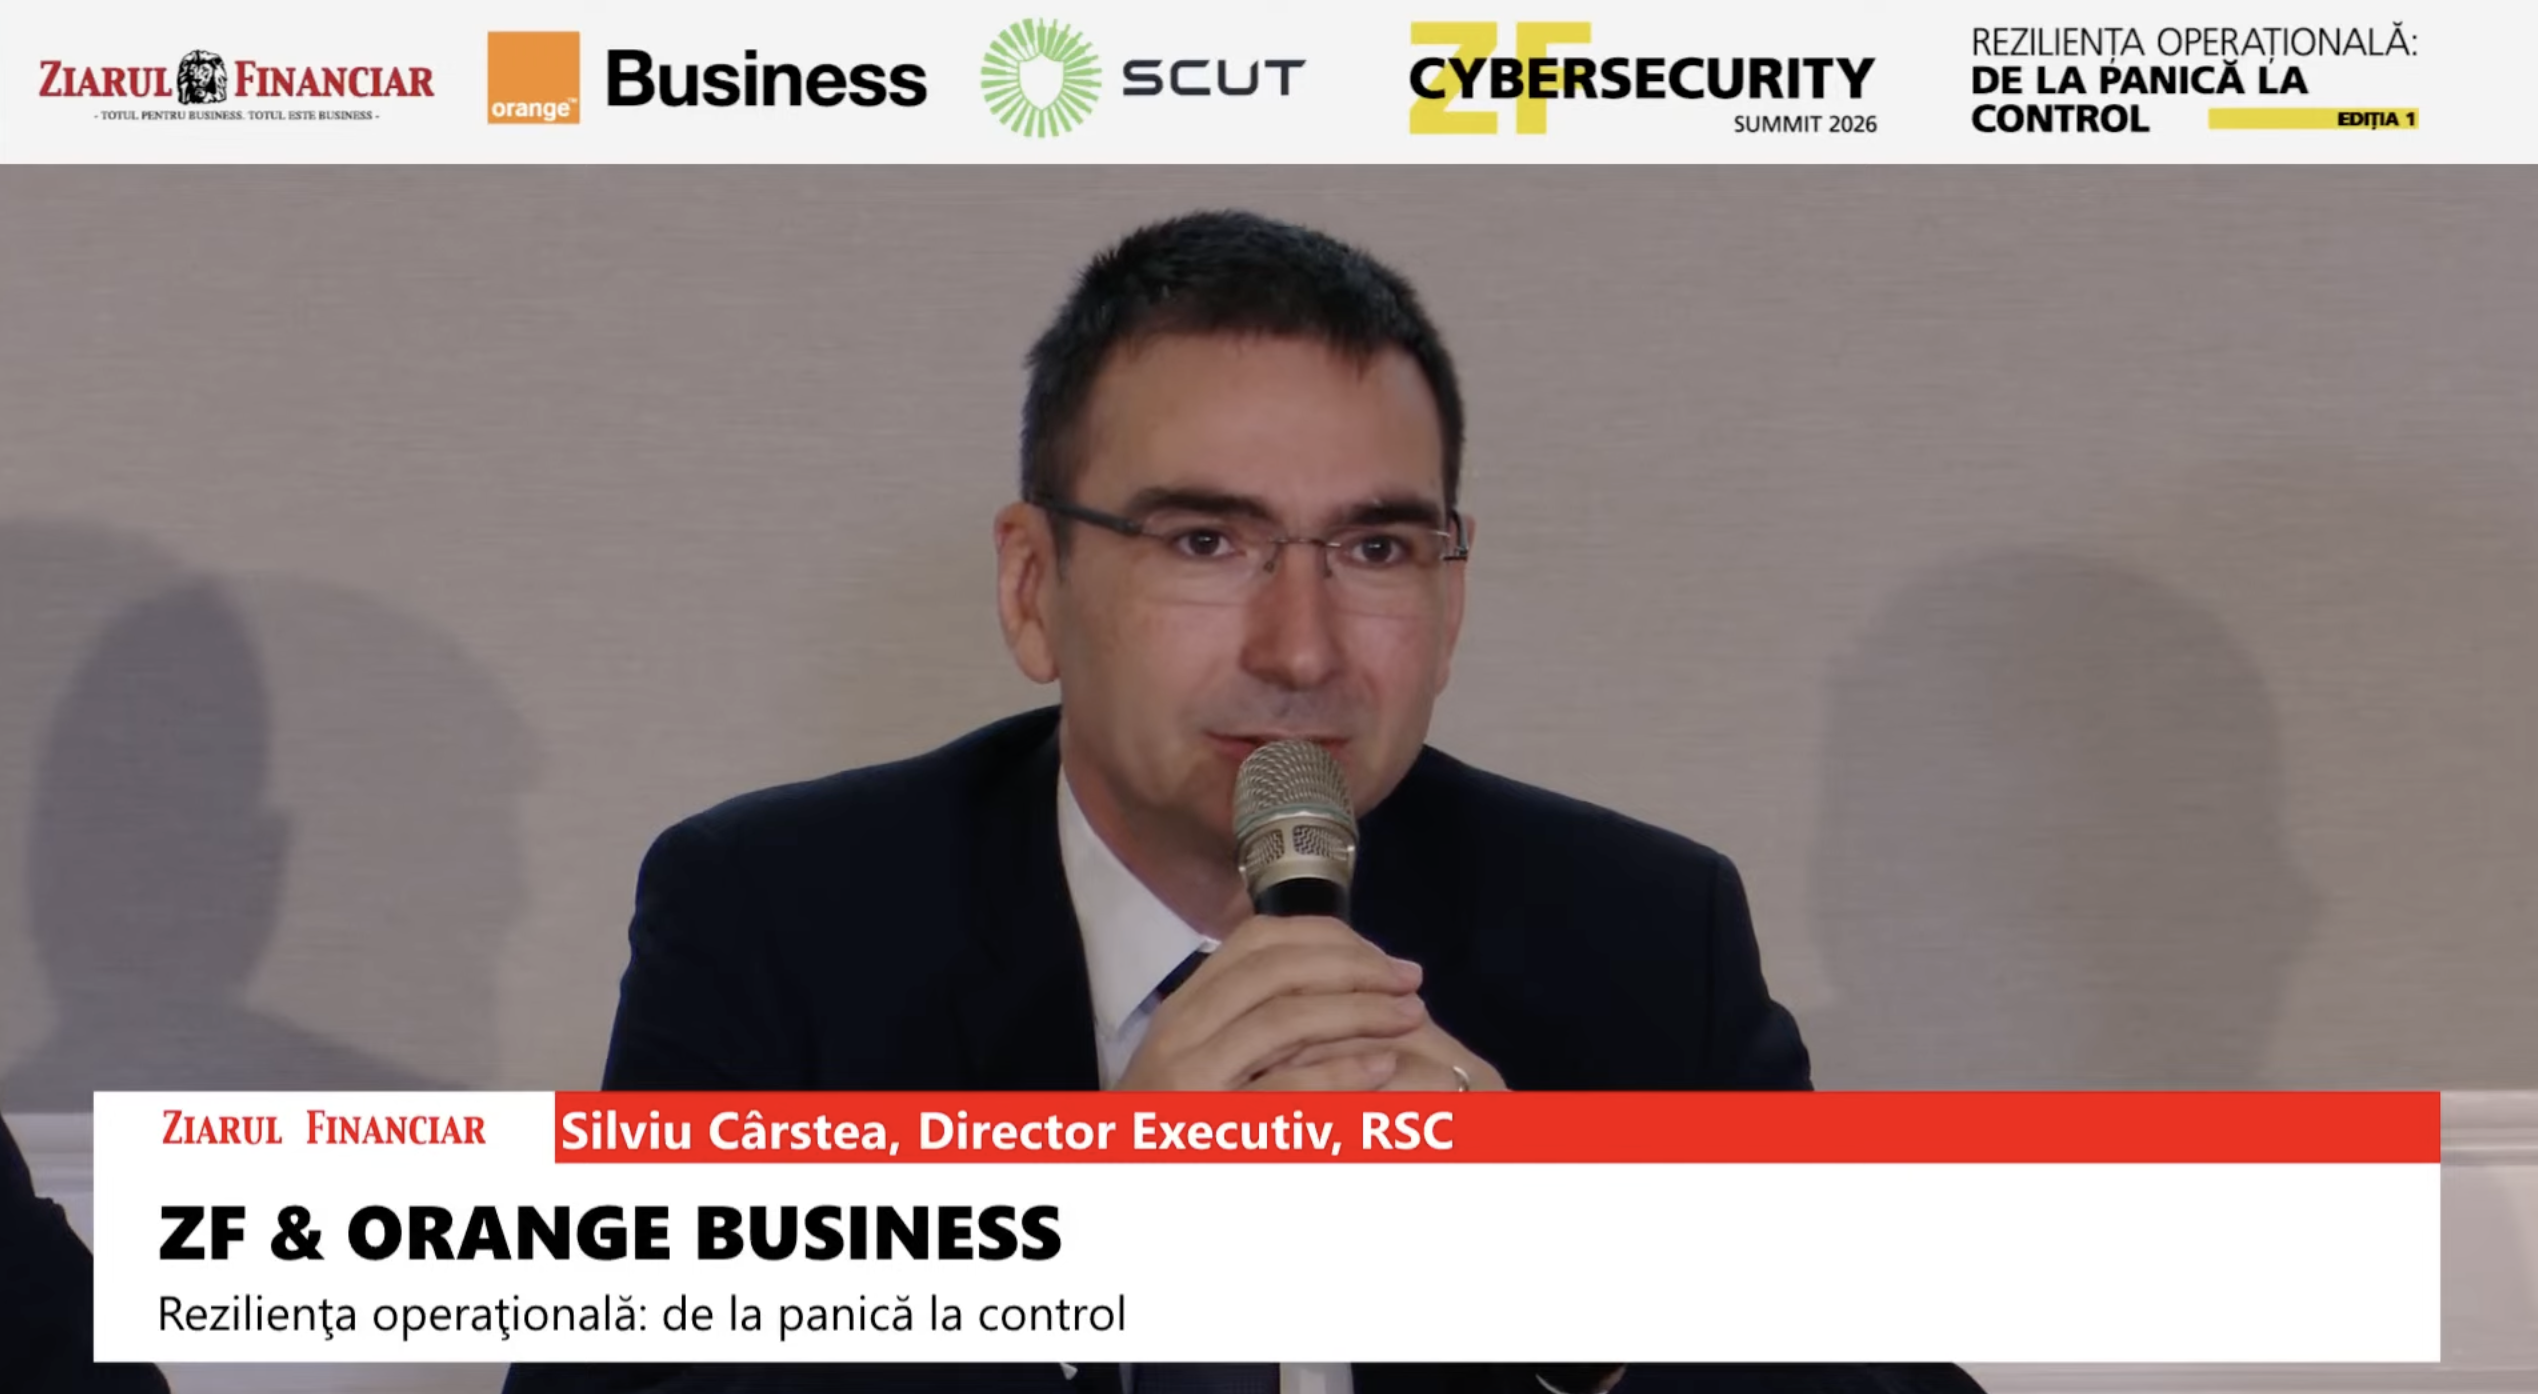
Atacul ransomware care a afectat 26 de spitale din România în februarie 2024 a lovit unități medicale care dispuneau de sisteme de operare și software de securitate actualizate. Silviu Cârstea, director executiv al RSC, a declarat că tehnologia de ultimă generație nu a reușit să prevină incidentul în toate cazurile. Compania, care dezvoltă sistemul informatic Hipocrate, a observat că atât spitalele cu sisteme învechite, cât și cele cu software la zi au fost victima atacului.
Silviu Cârstea a subliniat că, deși utilizarea unor versiuni recente de Windows, antivirus sau echipamente Fortinet ajută la reducerea riscurilor, aceasta nu garantează protecția totală. Atacatorul nu a penetrat sistemul Hipocrate, ci a folosit un VPN destinat exclusiv pentru efectuarea backup-ului datelor spitalelor. Această vulnerabilitate a demonstrat că focusul anterior al companiei a fost orientat către protecția externă, neglijând securitatea din interiorul rețelei organizatorice.
Din cauza procedurilor interne de escaladare, impactul a fost limitat la 26 de unități din totalul de 300 de servere gestionate de RSC. Directorul a avertizat că atacatorii caută vulnerabilități în sisteme standard, precum Windows Server sau baze de date, iar odată intrați, pot compromite întregul sistem. El a comparat acest proces cu un virus care nu mai este detectat de organism deoarece este considerat parte din acesta.
Ca răspuns la incident, RSC a implementat măsuri structurale, trecând de la două la trei linii de apărare independente. În prezent, compania utilizează și firewall în interiorul organizației, nu doar pentru protecția perimetrului extern. De asemenea, accesul la parolele serverelor clienților rămâne restricționat, fiind cunoscute doar de doi angajați, în timp ce restul utilizatorilor se conectează printr-o aplicație internă care nu expune IP-uri sau parole.
O schimbare majoră vizează pregătirea personalului prin exerciții anuale de răspuns la incidente, comparabile cu simulările de incendiu. Silviu Cârstea recomandă atât furnizorilor, cât și clienților, efectuarea acestor antrenamente cel puțin o dată pe an pentru a evita pierderea capacității de reacție sub presiune. Fără aceste exerciții regulate, responsabilitatea gestionării unei crize cade exclusiv pe coordonatorii incidentului, în loc să fie distribuită în întreaga organizație.
Compania RSC activează în România și Republica Moldova, acoperind aproximativ 40% din piața spitalelor publice, cu un portofoliu de circa 100 de unități medicale. Sistemul informatic Hipocrate este utilizat pentru gestionarea datelor în aceste instituții, fiind un componentă centrală a infrastructurii digitale medicale din regiune. Gestionarea securității acestor rețele rămâne o provocare majoră pentru stabilitatea serviciilor de sănătate.