
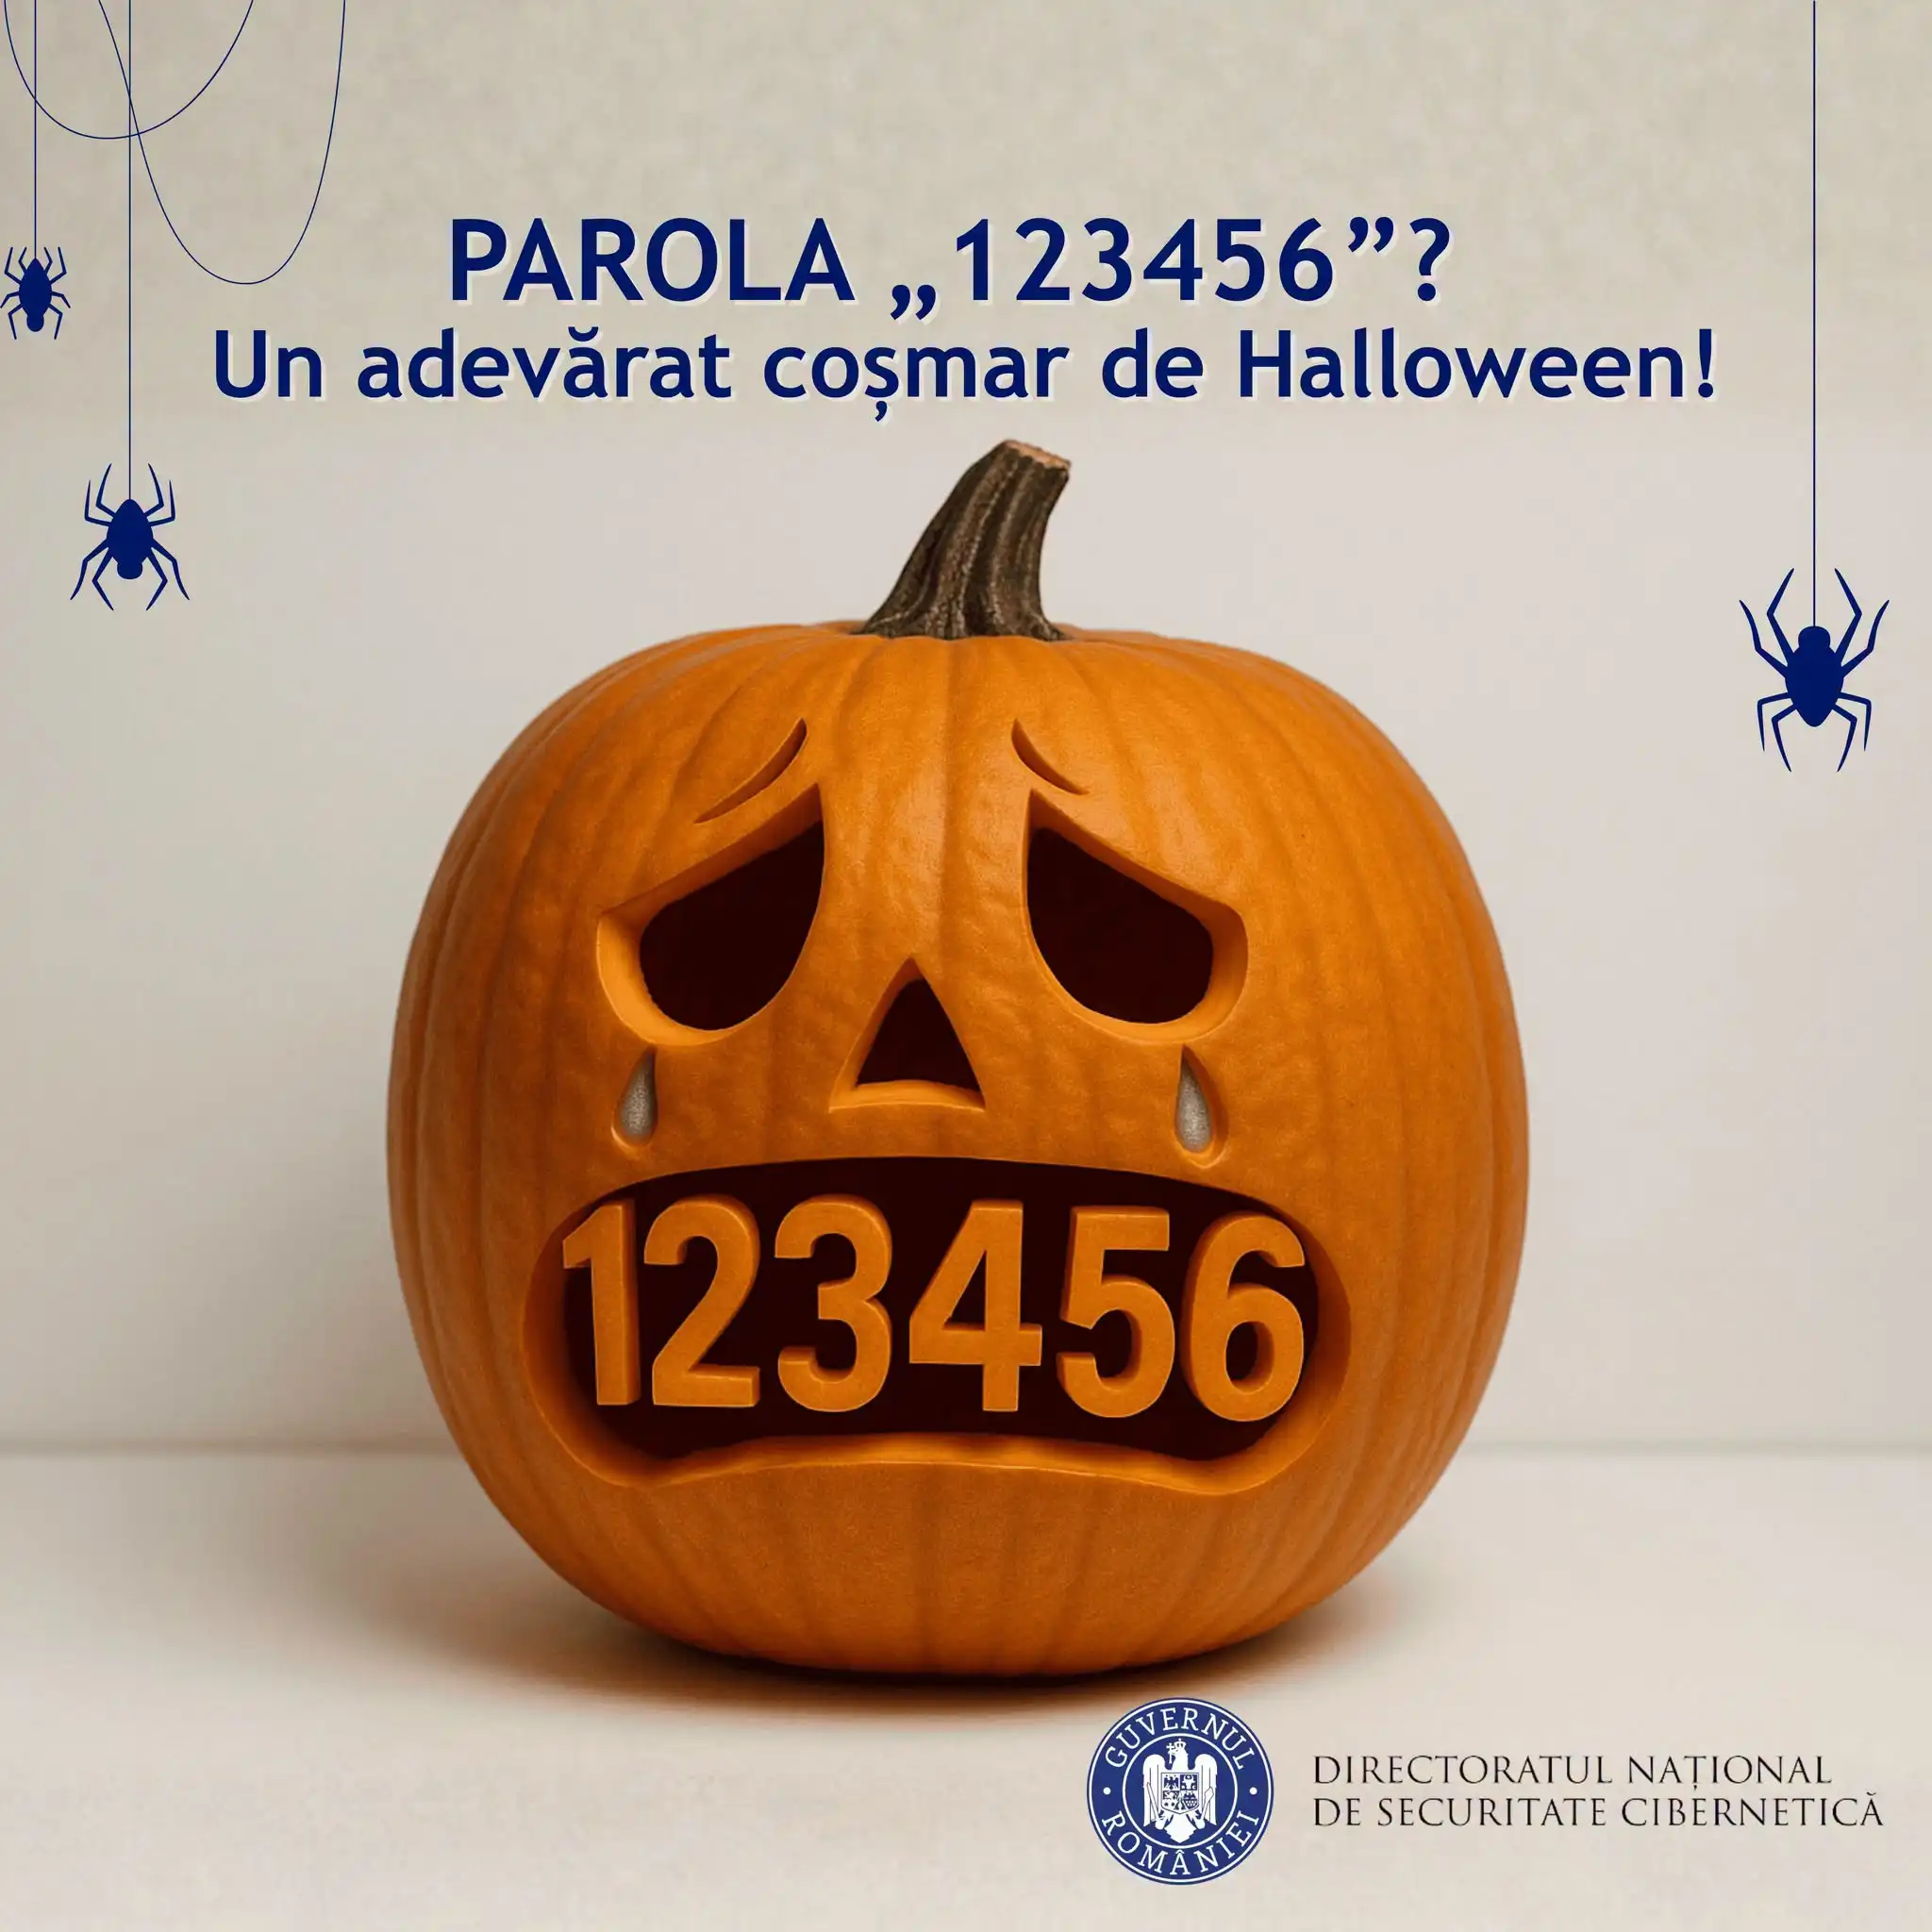
Utilizarea datelor personale, precum data nașterii, numele membrilor familiei sau numele animalelor de companie, pentru crearea parolelor reprezintă un risc major de securitate cibernetică. Specialiștii de la Directoratul Național de Securitate Cibernetică (DNSC) avertizează că aceste informații sunt adesea publice pe internet, fiind ușor de găsit de către atacatori. Astfel de combinații simple sunt printre primele variante testate de infractorii cibernetici atunci când încearcă să compromită accesul la conturile de e-mail, rețelele sociale sau alte aplicații importante.
Informațiile care pot fi folosite pentru a ghici o parolă sunt adesea expuse prin postări pe rețelele sociale. O simplă fotografie aniversară publicată pe Facebook sau un mesaj de felicitare pot oferi atacatorilor exact detaliile necesare pentru a identifica datele de autentificare. Aceeași problemă este valabilă și pentru parolele construite pe baza unor nume, porecle sau alte detalii personale care pot fi descoperite cu ușurință prin cercetări online.
Riscul de compromitere este amplificat atunci când utilizatorii folosesc aceeași parolă pentru mai multe platforme digitale diferite. În cazul unei breșe de securitate la un anumit serviciu, infractorii utilizează datele furate pentru a încerca accesul la alte conturi, într-un proces numit „credential stuffing”. Aceasta este una dintre cele mai răspândite metode utilizate de hackeri pentru a obține acces neautorizat la diverse servicii și aplicații ale utilizatorilor.
Pentru a asigura o protecție eficientă, experții DNSC recomandă utilizarea unor parole complexe și diferite pentru fiecare cont important. O măsură esențială este activarea autentificării în doi pași, care adaugă o verificare suplimentară prin intermediul unui cod, unei aplicații mobile, amprentei sau recunoașterii faciale. De asemenea, se recomandă utilizarea unui manager de parole pentru a stoca în siguranță datele de autentificare, evitând astfel memorarea unor secvențe simple și vulnerabile.
Pentru persoanele care gestionează date sensibile sau au drepturi de administrator în rețele și sisteme informatice, cerințele de securitate sunt și mai stricte. În aceste cazuri, specialiștii DNSC recomandă ca parola să aibă o lungime de cel puțin 16 caractere. În plus, tehnologia modernă permite utilizarea autentificării biometrice, precum scanarea irisului sau recunoașterea facială, cu condiția ca echipamentele să fie aprobate și datele să fie stocate local sau în sisteme care respectă standardele de confidențialitate.
Securitatea cibernetică reprezintă un pilon esențial în protejarea identității digitale într-o lume digitalizată. Deși tehnologiile de autentificare evoluează constant, vulnerabilitatea umană rămâne un punct critic în fața atacurilor informatice. Menținerea unor practici riguroase de gestionare a parolelor și monitorizarea constantă a dispozitivelor conectate pot preveni incidentele care pot cauza pierderi de date semnificative sau costuri mari de recuperare a conturilor.