

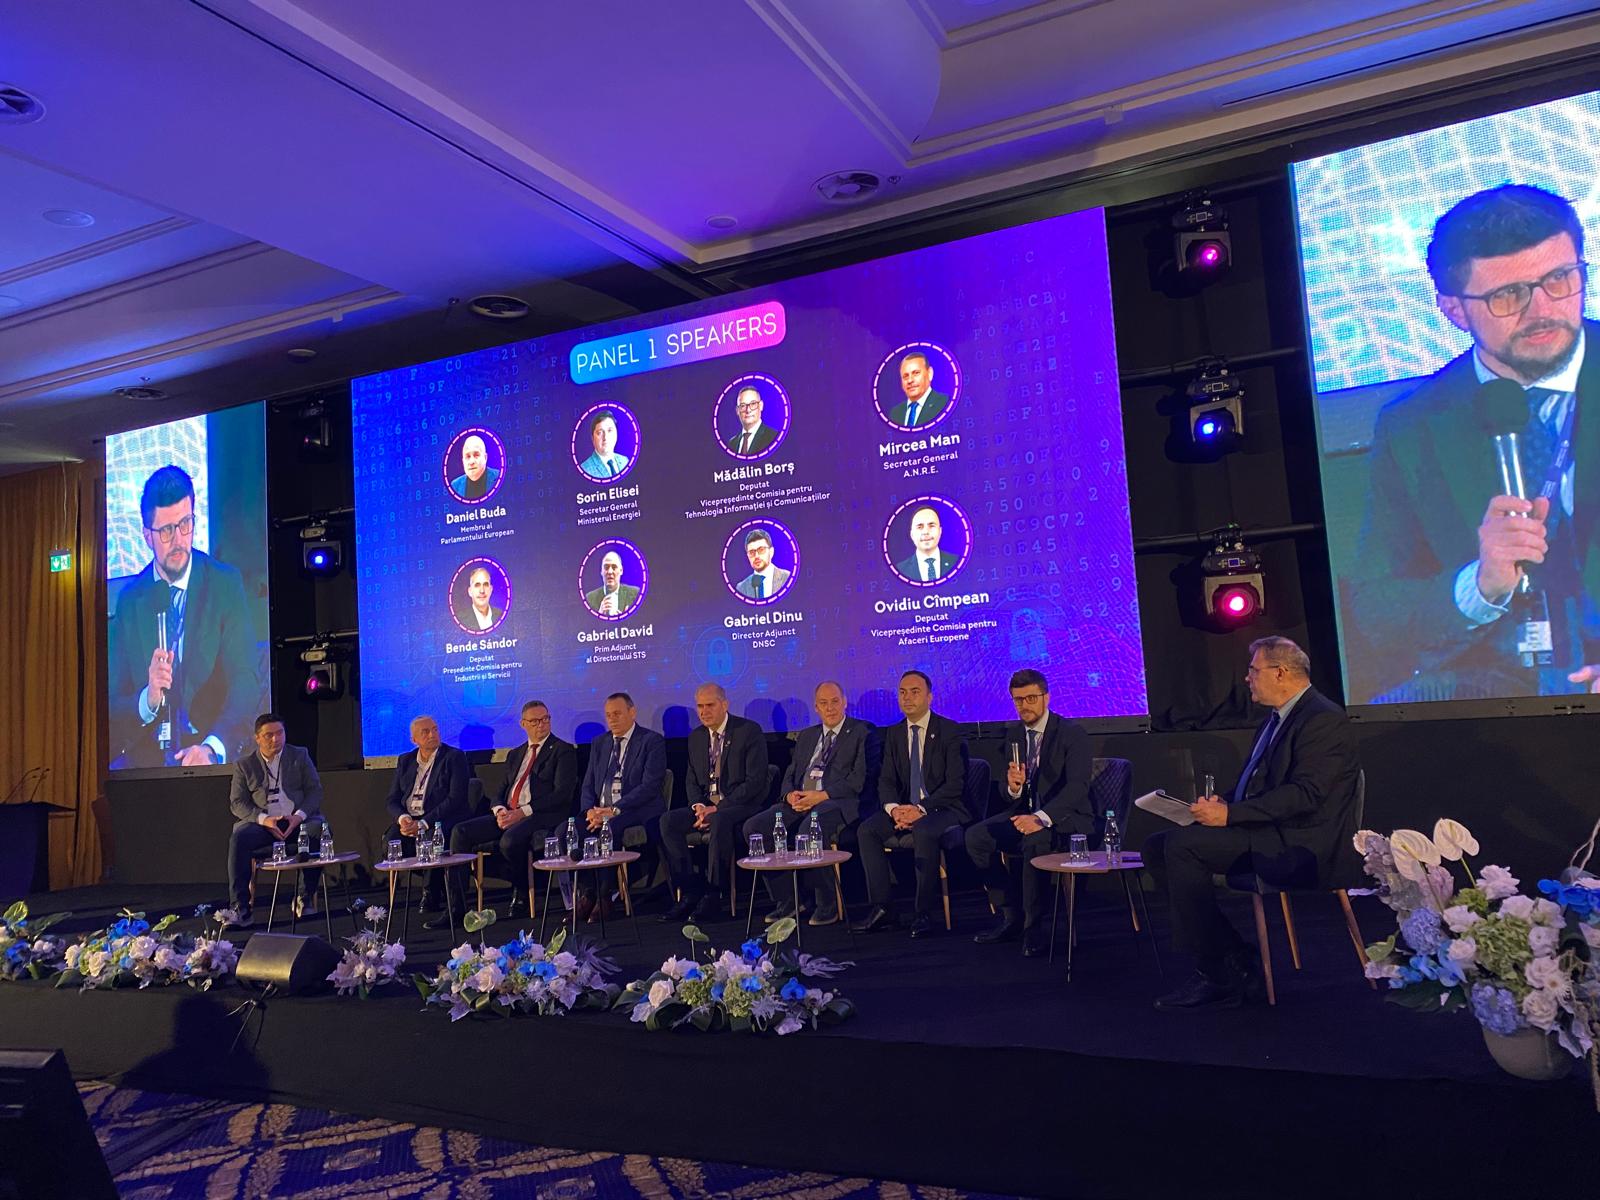
Frecvența incidentelor cibernetice semnificative din România a cunoscut o creștere alarmantă în ultimele luni, trecând de la un eveniment lunar la unul săptămânal sau chiar la câteva zile. Această evoluție a fost prezentată de Gabriel Dinu, reprezentant al Directoratului Național de Securitate Cibernetică (DNSC), în cadrul Forumului de Securitate Cibernetică în Energie, organizat la Cluj-Napoca. Gabriel Dinu a subliniat că intensitatea atacurilor impune o conștientizare mult mai mare a necesității măsurilor de protecție.
Bombardamentul de atacuri este alimentat de vulnerabilități sistemice și de fenomenul ransomware, care prezintă un trend ascendent. Gabriel Dinu a menționat că o vulnerabilitate PHP apărută recent a afectat un număr foarte mare de organizații, generând efecte și reverberații semnificative. Atacurile de tip ransomware sunt văzute ca o amenințare tot mai importantă pentru organizații, având un impact care pare să crească constant în contextul actual al securității digitale.
Inteligența artificială reprezintă o temă centrală de preocupare atât pentru DNSC, cât și la nivel european. Gabriel Dinu a explicat faptul că atacatorii utilizează tehnologia AI pentru a-și potența capacitățile de atac, ceea ce pune presiune pe autorități. În același timp, organizațiile au provocarea de a învăța cum să utilizeze aceste instrumente tehnologice în mod eficient și sigur, fără a compromite propriile sisteme de protecție.
Autoritatea a trecut de la faza de reglementare pură la o etapă executivă, aplicând deja primele amenzi organizațiilor care nu respectă obligațiile legale. Gabriel Dinu a precizat că implementarea actului normativ este acum o realitate, după ce entitățile au început procesele de autoevaluare. Organizațiile vizate au început să se înregistreze la DNSC și să implementeze măsurile de gestionare a riscurilor prevăzute de lege, după publicarea normelor necesare.
DNSC va continua să ofere sprijin pentru conformitate, dar va impune cu fermitate obligațiile legale atunci când este necesar. Gabriel Dinu a transmis un semnal clar pieței, afirmând că aplicarea legii nu este opțională, ci obligatorie pentru toate entitățile. Deși instituția păstrează o abordare deschisă și cooperantă, ea va acționa pentru a asigura respectarea măsurilor de securitate care sunt considerate proporționale și necesare în mediul digital actual.
Securitatea cibernetică a devenit un pilon critic pentru stabilitatea organizațiilor, în contextul în care amenințările nu mai sunt doar teoretice. Monitorizarea constantă a infrastructurilor digitale și respectarea cadrelor legislative naționale sunt esențiale pentru a reduce impactul atacurilor de tip ransomware și al vulnerabilităților sistemice care pot paraliza activități economice sau de serviciu public.