

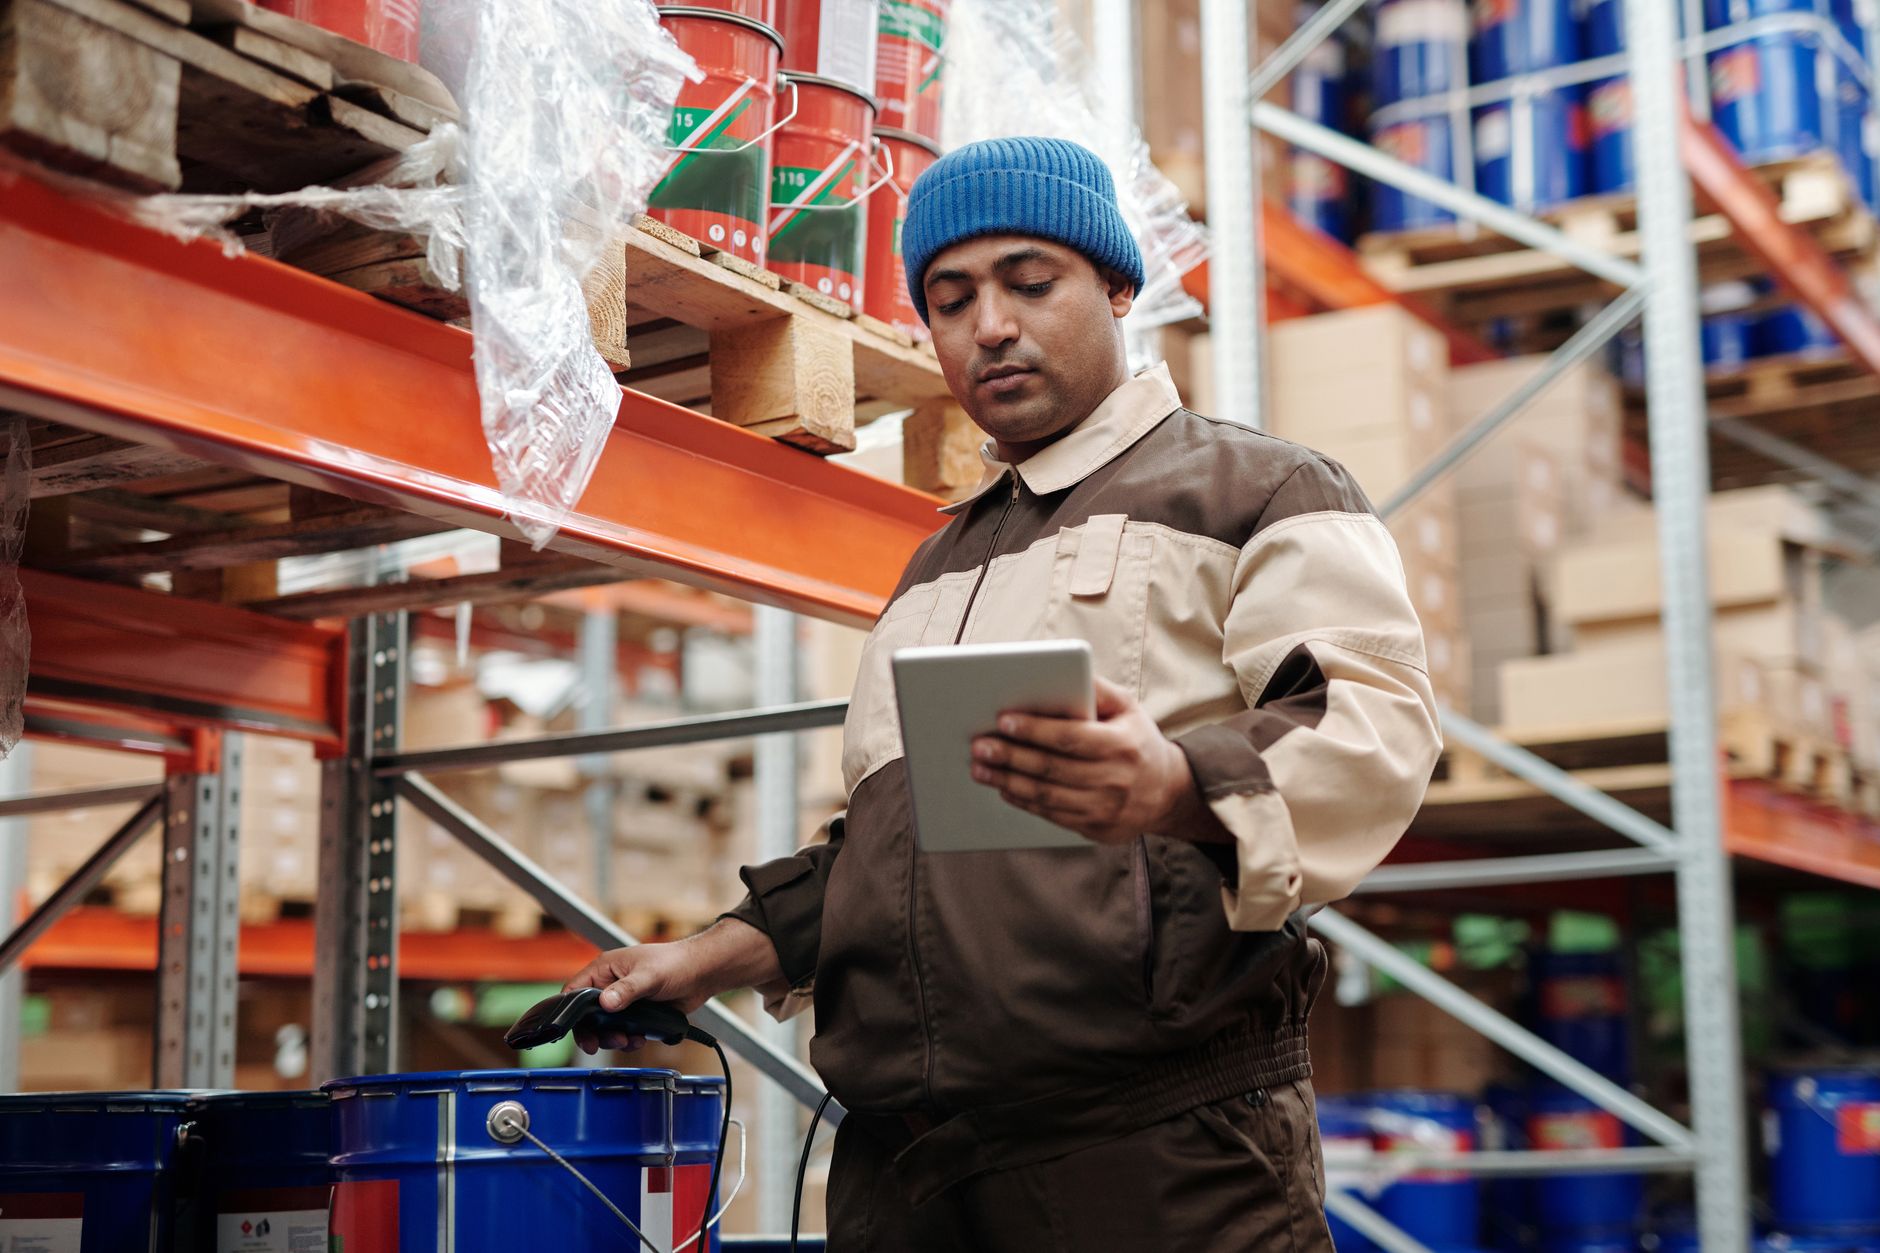
Experții de la Kaspersky au descoperit un nou vector de atac cibernetic care exploatează un model de scaner de coduri de bare utilizat pe scară largă. Această vulnerabilitate ar putea expune lanțurile de aprovizionare din sectorul e-commerce la atacuri cibernetice semnificative. Dispozitivele vizate sunt utilizate intens nu doar în depozite, ci și în retail și în numeroase alte sectoare economice, reprezentând un punct de intrare pentru infractorii cibernetici în infrastructurile complexe.
Analiza realizată de cercetătorii Kaspersky Security Services arată că principalul punct slab provine din lipsa autentificării între stația de bază și scanerele portabile. Într-o configurație tipică, scanerele comunică cu o stație de bază, care este conectată la o stație de lucru sau la un alt sistem de business. Această lipsă de securitate permite unui atacator aflat în raza de acțiune să injecteze apăsări de taste în dispozitivul conectat, facilitând astfel execuția de cod de la distanță.
Într-un scenariu ipotetic, un atacator poate intercepta pasiv traficul Bluetooth pentru a obține adresa stației de bază. Ulterior, acesta trimite către stație o secvență de date malițioase care simulează apăsările de taste ale unui utilizator. Stația de bază transmite aceste comenzi către PC-ul conectat, unde sunt interpretate ca intrări legitime. Acest tipar de atac a fost observat la dispozitive de la mai mulți producători, permițând accesul neautorizat la computerul din rețeaua depozitului.
Accesul inițial obținut prin scaner este critic deoarece computerul respectiv ocupă o poziție de încredere în mediul operațional și este conectat la sisteme de importanță majoră. Cercetătorii avertizează că aceleași scenarii de atac pot fi aplicate și altor echipamente, precum terminalele portabile de colectare a datelor (PDT) sau imprimantele termice. Astfel, atacatorii pot ajunge la infrastructura vitală, inclusiv la sistemele de management al depozitelor (WMS).
Pentru a contracara aceste riscuri, experții Kaspersky recomandă desfășurarea periodică a unor exerciții de simulare a căilor de atac, incluzând scenarii cu persoane din interiorul organizației. Compania oferă servicii de evaluare a mediilor industriale pentru identificarea punctelor slabe din sistemele de control industrial (ICS) și rețelele OT. Evaluarea configurațiilor și cartografierea vulnerabilităților sunt esențiale pentru evidențierea riscurilor concrete fără a perturba operațiunile curente ale companiilor.
Evoluția rapidă a comerțului electronic a transformat depozitele în ecosisteme tehnologice complexe, unde orice întrerupere poate cauza pierderi financiare majore. Vânzările globale din e-commerce au depășit pragul de 6.000 de miliarde de dolari, aproape dublându-se față de nivelul din 2019. Această expansiune masivă a volumului de tranzacții și a necesității de automatizare crește, în mod direct, suprafața de atac disponibilă pentru entitățile care doresc să compromită lanțurile de livrare.